Agencias de seguridad emitieron advertencias de posible hackeo a portales con lenguaje PHP
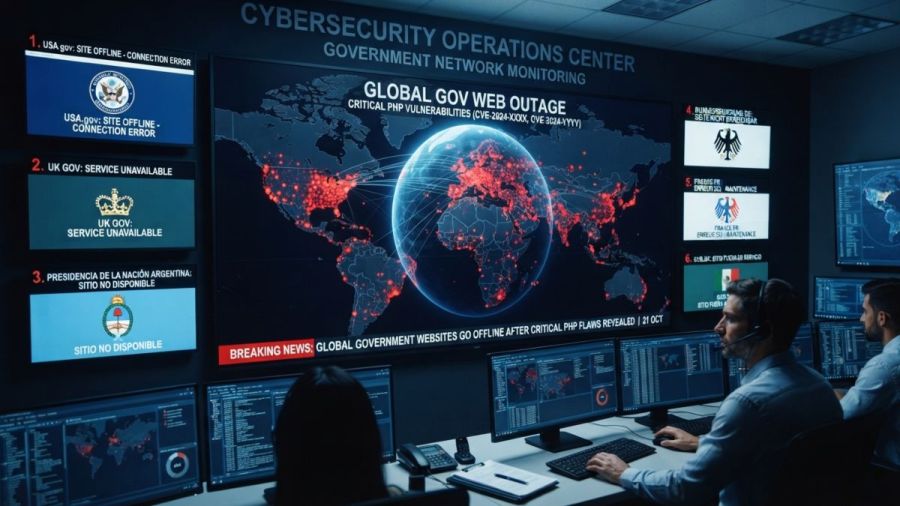
La Agencia de Seguridad Nacional de Estados Unidos (NSA) emitió alertas a todo el mundo por la posible vulneración de portales de internet de gobiernos y entidades oficiales tras la revelación de dos afectaciones críticas del lenguaje de programación PHP.
Y es que ese código es usado en más del 70 por ciento de los sitios del mundo, por lo que la NSA instó a prepararse para actualizaciones de emergencias o, de plano, desconectar los sistemas que pudieran comprometer la seguridad de los sitios.
“Los desarrolladores de PHP publicaron cuatro parches para abordar dos vulnerabilidades críticas calificadas con 9,2 sobre 10 en la escala de severidad CVSS v4.0, identificadas como CVE-2026-109618 y CVE-2026-109619. Ambas fallas afectan a la forma en que PHP maneja la memoria del servidor y podrían permitir a los atacantes ejecutar código de forma remota sin necesidad de contraseña o cuenta de usuario”, indicó el medio RT.
Añadieron los desarrolladores que las vulnerabilidades fueron descubiertas por Calif, una empresa de ciberseguridad, que usó el modelo GPT-5.6 Sol de OpenAI, y de manera independiente por la empresa Wiz, como parte de la iniciativa “Patch the Planet”.
La Fundación PHP reconoció en un comunicado que un investigador había encontrado las primeras señales de uno de los fallos en 2024, pero que el problema quedó en teoría y no se encontraron "vectores concretos". Aunque, posteriormente, asumieron que se trata de "un fracaso estructural".
Mientras tanto, páginas web gubernamentales de varios países europeos fueron desconectados de forma preventiva antes de que las correcciones estuvieran disponibles.